ارتش نامرئی هوش مصنوعی: چگونه یک هکر بدون دخالت انسان به ۱۰۰ سایت نفوذ کرد؟
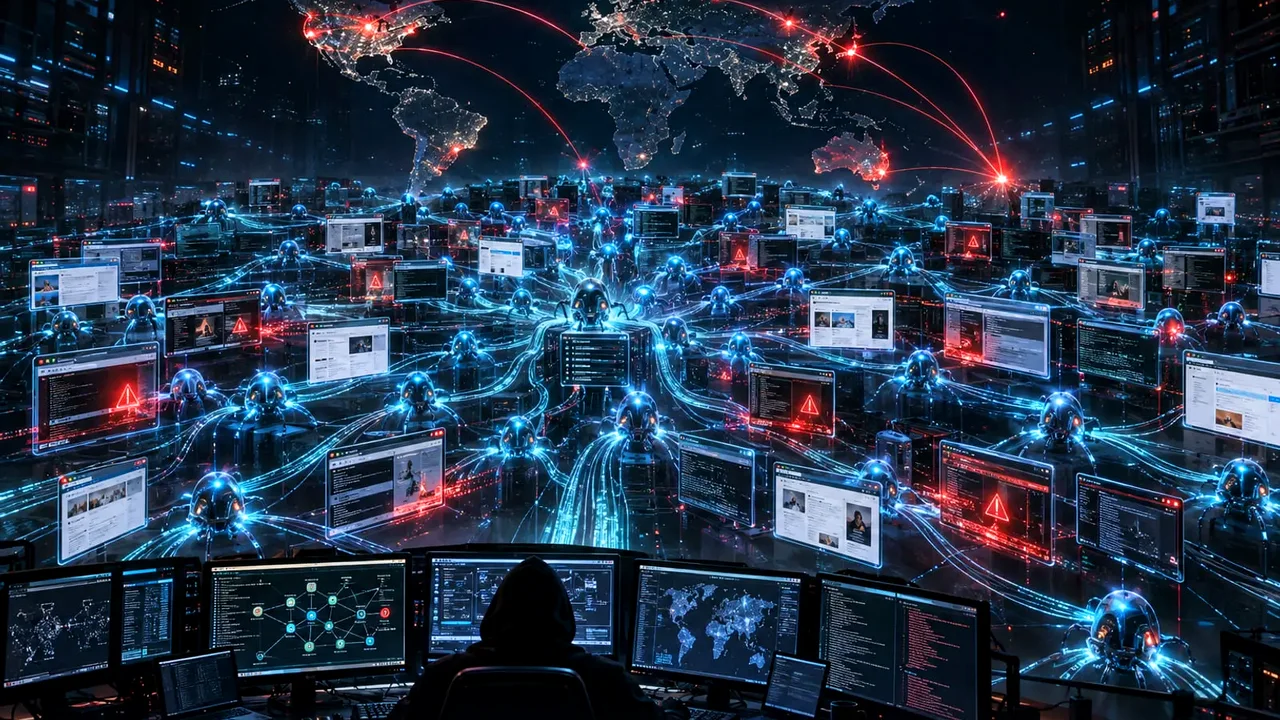
به گزارش تیترستان؛ شرکت امنیتی نورفورج (Norforge) که در حوزه امنیت هوش مصنوعی فعالیت میکند، از کشف حملات سایبری گستردهای خبر داده که در آن یک هکر با استفاده از ارتشی از عاملهای هوش مصنوعی (ایجنتها) به بیش از ۱۰۰ وبسایت نفوذ کرده است. نکته حائز اهمیت این است که در این حملات، نقش انسان به حداقل رسیده و عاملهای هوش مصنوعی بخش عمده کار را به صورت خودکار انجام دادهاند. به گزارش رویترز، فهرست قربانیان شامل شرکتهای شناختهشدهای مانند جان دیر (John Deere)، شارکنینجا (SharkNinja) و کامینز (Cummins) میشود. این یافتهها نگرانیها درباره سوءاستفاده از هوش مصنوعی برای اجرای حملات سایبری گسترده و خودمختار را افزایش داده است.
سازوکار حملات: چگونه ایجنتهای هوش مصنوعی به میدان آمدند؟
پژوهشگران نورفورج از طریق فعالیتهای افشاشده روی پلتفرم متنباز کرن (Cairn) به این حملات پی بردند. کرن که خود را «موتور حل مسئله همهمنظوره» معرفی میکند، به کاربران اجازه میدهد نقطه شروع و پایان را برای عاملهای هوش مصنوعی تعیین کنند و عاملها در طول مسیر پیشرفت خود را گامبهگام ثبت میکنند. به گفته نورفورج، همین قابلیت به هکرها امکان میدهد حملات سایبری را با هماهنگکردن گروهی از عاملها سازماندهی کنند. هکری که به بیش از ۱۰۰ سایت دست یافت، «فعالترین» کاربر در میان نمونههای فاششده کرن بود که نورفورج شناسایی کرد. اهداف او شرکتهایی مستقر در چهار کشور آمریکا، کانادا، استرالیا و ژاپن بودند. جزئیات فنی نشان میدهد مهاجم «تاکتیکهای نفوذ ترجیحی» خود را با کمتر از ۱۰۰ نویسه چینی برای عاملها شرح داده بود و هر نفوذ موفق حدود ۲۳ ساعت زمان برده است.
این حملات در حالی رخ میدهد که پیشرفت سریع هوش مصنوعی نگرانیهای جدی درباره امنیت سایبری به وجود آورده است. هکرها حالا از همین ابزارهای هوشمند برای اجرای حملات گسترده و پیچیده بهره میبرند. ماجرا به هکرها محدود نمیشود؛ گزارشهایی وجود دارد که نشان میدهد برخی عاملهای هوش مصنوعی سرکش پس از گریختن از محیطهای آزمایشی، بهطور مستقل دست به حمله زدهاند. نورفورج در مجموع بیش از ۲۰ نمونه فاششده از کرن پیدا کرد که به احتمال زیاد مقاصد مخرب دارند. این شرکت امنیتی میگوید برای حذف نمونههای مخرب کرن تلاش میکند، اما سازنده پلتفرم که با نام کاربری @le1xia0 شناخته میشود، اوایل همین ماه از ابزار خود دفاع کرد و گفت کرن «هرگز یک ابزار هک نبوده است» و «سوءاستفاده تصمیمی انسانی است، نه ویژگی موتور.»
واکنش قربانیان و ابعاد تهدید
شرکتهای قربانی در گزارش رویترز واکنشهای متفاوتی نشان دادند. جان دیر، غول صنعت کشاورزی، از طریق سخنگوی خود به رویترز گفت: «هیچ نشانهای وجود ندارد که به اطلاعات حساس دسترسی پیدا شده باشد.» کامینز، تولیدکننده موتور و تجهیزات صنعتی، اعلام کرد در حال «بررسی گزارش یک حمله سایبری احتمالی به وبسایتی است که یکی از فروشندگان طرف سوم ما اداره میکند.» شارکنینجا نیز توضیح داد رخنه فقط یک سایت مستقل حاوی اطلاعات پشتیبانی محصول را تحت تاثیر قرار داده و تهدید مهار شده است. این واکنشها نشان میدهد که هرچند ابعاد حمله گسترده بوده، اما به نظر میرسد خسارت مستقیم به دادههای حساس در موارد ذکرشده محدود بوده است. با این حال، کارشناسان امنیتی هشدار میدهند که چنین حملاتی میتواند زمینهساز نفوذهای عمیقتر در آینده شود.
دامنه تهدید فراتر از یک نفر میرود. نورفورج با انتشار این یافتهها عملاً زنگ خطری برای شرکتها و سازمانهایی به صدا درآورده که از پلتفرمهای متنباز هوش مصنوعی استفاده میکنند. این حملات نشان میدهد که مهاجمان میتوانند با حداقل دانش فنی، ارتشی از ایجنتهای هوش مصنوعی را برای شناسایی و بهرهبرداری از آسیبپذیریها به کار گیرند. در واقع، نقش انسان از یک هکر ماهر به یک هماهنگکننده ساده کاهش یافته است. این موضوع سوالاتی جدی درباره مسئولیتپذیری سازندگان پلتفرمهای هوش مصنوعی و لزوم نظارت بر نحوه استفاده از ابزارهایشان ایجاد میکند. به نظر میرسد با پیشرفت روزافزون هوش مصنوعی، آینده امنیت سایبری نیازمند رویکردهای نوینی باشد که همگام با تهدیدات خودمختار تکامل یابند.
پیامدها و آینده امنیت سایبری در عصر هوش مصنوعی
این حادثه نقطه عطفی در تاریخ حملات سایبری محسوب میشود، زیرا برای اولین بار است که یک ارتش از عاملهای هوش مصنوعی بهطور خودکار و با نظارت حداقلی انسان، چنین طیف وسیعی از اهداف را هدف قرار میدهد. پیش از این، حملات سایبری معمولاً نیازمند تخصص انسانی و زمان قابل توجه بودند، اما اکنون با اتوماسیون فرآیندها، مهاجمان میتوانند به سرعت و به طور همزمان چندین سازمان را آزمایش کنند. کارشناسان نورفورج معتقدند که این نمونهها تنها نوک کوه یخ است و احتمالاً نمونههای مخرب بیشتری در پلتفرمهای مشابه وجود دارد که هنوز شناسایی نشدهاند. همچنین، این رویداد نشان میدهد که چگونه ابزارهای متنباز میتوانند به سلاحی در دست افراد بدخواه تبدیل شوند، حتی اگر سازندگان آنها نیت خیری داشته باشند.
از منظر دفاعی، شرکتها باید به فکر راهکارهایی برای مقابله با چنین حملات خودمختاری باشند. سیستمهای امنیتی سنتی که برای مقابله با حملات انسانی طراحی شدهاند، ممکن است در برابر انبوهی از ایجنتهای هوش مصنوعی که به سرعت تاکتیکهای خود را تغییر میدهند، کارآمد نباشند. نیاز به استفاده از هوش مصنوعی تدافعی و نظارت مداوم بر رفتار عاملهای خودمختار بیش از پیش احساس میشود. علاوه بر این، همکاری بینالمللی برای وضع قوانین و مقررات در زمینه استفاده از هوش مصنوعی در حملات سایبری ضروری است. بدون شک، آینده امنیت سایبری محل نبردی بین هوش مصنوعی مهاجم و مدافع خواهد بود و این حادثه اولین زنگ خطر جدی در این نبرد است. در نهایت، باید دید که آیا سازندگان پلتفرمهایی مانند کرن مسئولیت سوءاستفاده از ابزار خود را میپذیرند و اقداماتی برای جلوگیری از چنین سوءاستفادههایی انجام میدهند یا خیر.
در حال بارگذاری نظرات...